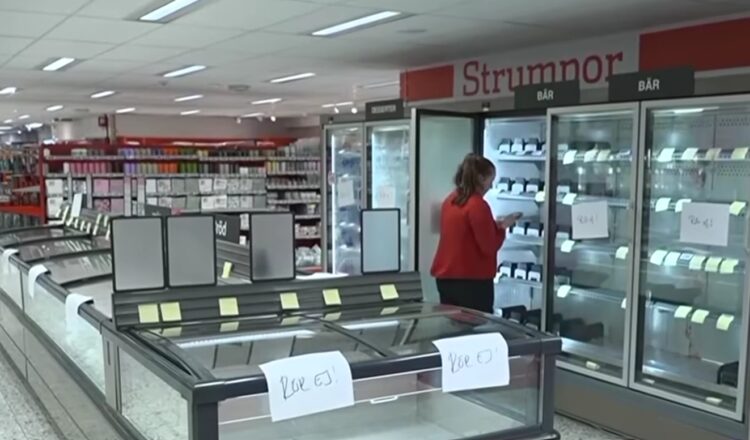
Хакерски напади врз системите за ладење во супермаркети низ Европа деновиве предизвикаа сериозни проблеми, доведоа до уништување големи количества храна и отворија длабоки прашања за безбедноста на дигитално поврзаната инфраструктура.
Напаѓачите успеале да добијат далечински пристап до контролите на фрижидерите и на замрзнувачите, а во дел од случаите температурите биле подигнати дури до 50 степени Целзиусови. Еден од најшокантните детали е дека во некои случаи напаѓачите влегле во системите со фабрички лозинки што останале непроменети, меѓу кои и баналната комбинација „12345“.
Најновиот бран на инциденти беше регистриран на 2 ноември во најмалку десет европски земји, меѓу кои Белгија, Естонија, Финска, Ирска, Италија, Луксембург, Холандија, Португалија и Шведска. Проблеми веќе пријавија познати трговски синџири како „Карфур“, „Делез“, „Колрујт“, „ИЦА“, „Кооп“ и „Масгрејв“.
Последиците се покажаа како особено сериозни за производите што мора постојано да се чуваат на ниски температури. Од рафтовите и магацините беа фрлени замрзнати производи, месо, млечни преработки и друга расиплива стока откако температурите неконтролирано се зголемиле, а во дел од продавниците вонредно се користеле камиони со ладилници за да се спаси преостанатата стока.
Во Белгија еден сопственик на месарница проценил дека претрпените загуби од овој сајбер упад изнесуваат околу 15.000 евра, додека точната вкупна материјална штета од уништената храна на европско ниво сè уште детално се пресметува.
Особено внимание во јавноста привлече начинот на кој хакерите успеале да ги преземат овие комплексни разладни системи. Според експертите за кибербезбедност, дел од контролерите на уредите биле директно изложени на јавен интернет, функционирале со застарен софтвер и воопшто немале променети основни фабрички параметри, па експерт од белгискиот универзитет Хауест јавно демонстрираше како со корисничкото име „Супервисор“ и лозинката „12345“ лесно се влегува во контролниот панел.
„Притискам едно копче и греењето се вклучува. Притискам друго и се исклучува“, објасни експертот.
Иако не е со сигурност потврдено дека токму оваа лозинка била искористена при секој поединечен напад, системите за ладење во супермаркетите најчесто се управуваат преку централен компјутерски систем кој регулира десетици уреди, овозможувајќи им на техничките служби далечинско сервисирање кое станува ранливост доколку безбедноста е занемарена.
Ова не е прв ваков случај на континентот бидејќи на 12 октомври стотици маркети во Франција, меѓу кои „Интермарше“, „Карфур“, „Кооперитив У“, „Е.Леклерк“ и „Монопри“, беа погодени од идентичен напад кога уредите достигнаа 50 степени Целзиусови, при што француското обвинителство отвори истрага за софтверот на данската компанија „Данфос“.
Европската комисија упати сериозно предупредување дека нападите претставуваат директна закана за безбедноста на снабдувањето со храна на населението, а еврокомесарот Кристоф Хансен порача дека надлежните тела постапуваат со максимална сериозност.
„Станува збор за намерен обид да се наруши нашиот синџир на снабдување со храна и да се поткопа довербата на потрошувачите“, предупреди Хансен.
Безбедносните експерти алармираат дека идентични пропусти постојат и во други инфраструктурни системи поврзани на интернет мрежата, почнувајќи од греење и вентилација во станбени комплекси, сè до болнички капацитети и индустриски погони, додека официјалните сторители засега остануваат непознати.